Importance des infrastructures et gestion des
données GMP et Non GMP dans la conformité pharmaceutique
Des données maîtrisées, de l’atelier à la décision: conformes BPF, sécurisées et prêtes à l’inspection
Les environnements GMP (Good Manufacturing Practices) et Non GMP nécessitent des approches différenciées mais complémentaires, afin d’assurer la traçabilité, la sécurité et la fiabilité de l’information tout au long du cycle de vie du médicament.
Chez Efor, nous accompagnons les entreprises du secteur pharmaceutique dans la conception, la gestion et l’évolution des infrastructures, en intégrant une réflexion sur l’architecture logicielle (modularité, évolutivité, sécurité by design) et la mise en place de solutions d’ingénierie et de systèmes informatisés validés conformes aux exigences des autorités telles que la Food and Drug Administration (FDA) ou l’European Medicines Agency (EMA).
Ces exigences s’inscrivent désormais dans un contexte numérique plus vaste, marqué par la généralisation du cloud, la connectivité OT/IT, et la nécessité de renforcer la cybersécurité face à des risques grandissants pour la donnée et les opérations critiques.
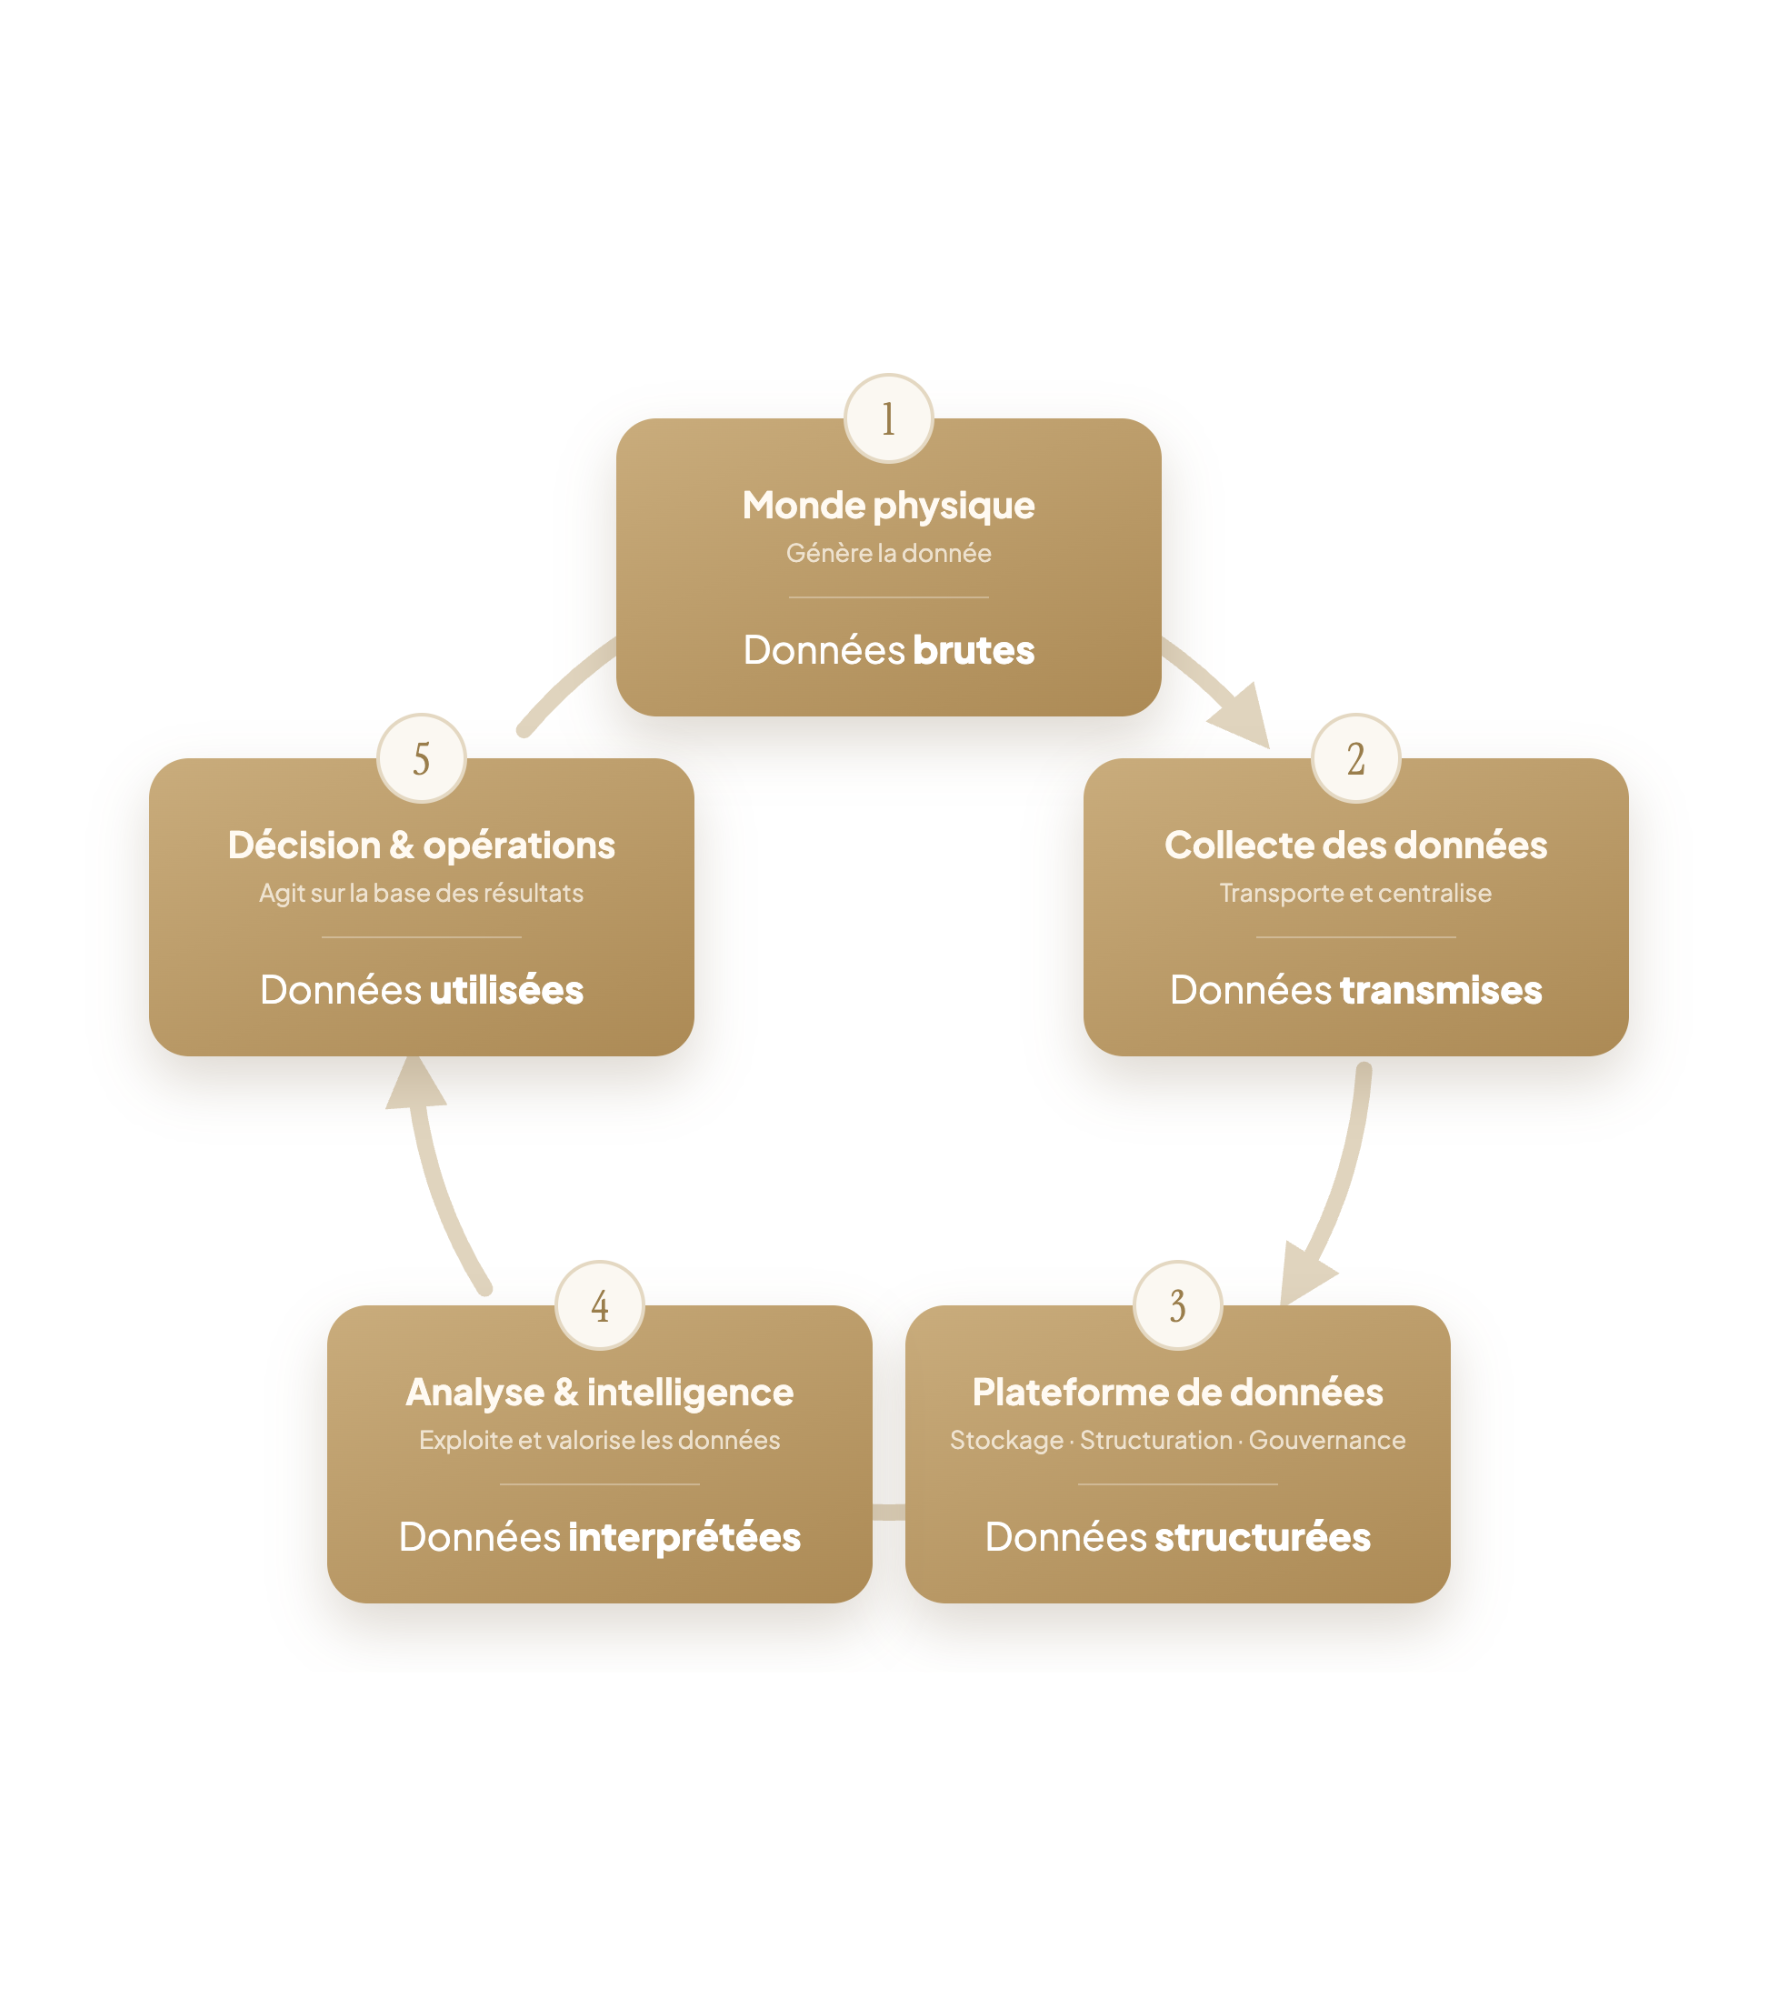
Principes d’une infrastructure de données pharmaceutique
Dans un environnement pharmaceutique, les doivent être conçues comme un flux continu, depuis la génération des données au niveau des équipements jusqu’à leur exploitation dans les processus décisionnels.
Ce flux s’organise autour de plusieurs niveaux : le monde physique (Operational Technology), la collecte et la contextualisation des données, les plateformes de données (GMP et Non GMP), les couches d’analyse, puis les opérations métier.
La conformité GMP ne s’applique pas uniquement aux systèmes, mais à l’ensemble du cycle de vie des données, en fonction de leur usage et de leur impact sur la qualité produit.
Ainsi, une même infrastructure peut intégrer des environnements GMP et Non GMP, différenciés non pas uniquement par leur technologie, mais par le niveau de risque associé aux données traitées.
Concevoir des infrastructures conformes et sécurisées
Les données GMP sont un pilier de la qualité pharmaceutique. Leur intégrité, leur disponibilité et leur confidentialité, ainsi que leur conformité aux référentiels ALCOA+ (Attributable, Legible, Contemporaneous, Original, Accurate, Complete, Consistent, Enduring, Available), sont gages de conformité lors des audits et inspections réglementaires.
Aujourd’hui, la conformité ne se limite plus à la validation logicielle, elle englobe désormais la résilience, la cybersécurité, lamaîtrise du risque technologique et la qualité logicielle supportant les applications.
Les infrastructures doivent être construites pour :
Concevoir une architecture logicielle conforme
Valider les systèmes informatisés
Garantir la traçabilité et audit trail
Assurer le contrôle d’accès
Sécuriser les données
Déployer une politique de sauvegarde robuste
Maîtriser les modes d’hébergement
Segmenter les réseaux industriels et applicatifs
Segmenter les environnements
Assurer la résilience des infrastructures et des données
Concrètement, cela implique:
- une architecture redondante (serveurs doublés, systèmes RAID, stockage distribué…),
- des plans de continuité et de reprise d’activité (Disaster Recovery Plan),
- des tests réguliers de ces dispositifs (simulation de restauration, exercices de crise),
- des sauvegardes automatisées et externalisées,
- la documentation et la traçabilité pour démontrer lors des inspections que la qualité GMP est maintenue même en situation de crise.
Mettre en place des procédures de revue
La cybersécurité devient ainsi un pilier de la qualité pharmaceutique, au même titre que la validation logicielle ou la traçabilité documentaire.
Différencier la gestion des données GMP et Non GMP
Le data management efficace repose sur une distinction claire entre environnements GMP et Non GMP :
Données GMP
Concernent les activités de fabrication, de contrôle qualité et de libération des lots. Elles doivent respecter les lignes directrices internationales, s’appuyer sur des SOP robustes, garantir la conformité ALCOA+ et faire l’objet d’un contrôle documenté
Données Non GMP
Couvrent les domaines de la recherche, du développement, de la gestion documentaire, divers usages support et peuvent bénéficier d’environnements plus agiles : cloud validé, serveurs virtualisés, plateformes analytiques,à condition qu’un cycle de déploiement contrôlé et documenté soit mis en place
Une infrastructure bien conçue doit permettre la séparation logique des flux tout en assurant une cohérence globale, grâce à des procédures et logiciels adaptés.
La séparation logique et physique, grâce à la segmentation et au cloisonnement (segmentation des environnements, VLAN, DMZ), garantit la cohérence globale tout en permettant la flexibilité opérationnelle, sans compromis sur la conformité et la traçabilité.
Ce cycle de déploiement maîtrisé permet de valider les évolutions applicatives avant mise en production, de documenter les tests et de préserver la traçabilité réglementaire tout en réduisant les délais de livraison des projets.
Ainsi, la distinction entre GMP et Non GMP ne repose plus uniquement sur l’environnement technique, mais sur la gestion du risque et la maîtrise du changement.
Scalabilité et performance : de nouveaux leviers de conformité
Avec l’essor des volumes (IoT, capteurs, historiques), l’architecture logicielle et matérielle doit permettre de faire évoluer les capacités des infrastructures sans perte de maîtrise.
Ressources modulaires et évolutives : adapter dynamiquement les volumes tout en maintenant le cycle de qualification IQ/OQ/PQ
Orchestration contrôlée : auditer, valider chaque évolution, garantir l’intégrité et la traçabilité, préparer la documentation nécessaire pour chaque déploiement
Supervision centralisée : assurer la surveillance des performances, des accès, des alertes de sécurité, et générer des rapports pour les revues périodiques
Les modèles hybrides (infrastructure locale/on-premises, cloud, solutions mixtes) permettent d’ajuster l’agilité, sans perdre l’ancrage réglementaire (sécurisation, segmentation des environnements, conformité des hébergeurs).
Ils nécessitent toutefois une gouvernance forte, un suivi documentaire rigoureux et une formation continue des équipes pour maintenir la conformité dans le temps.
Traçabilité, audit et conformité réglementaire
Les autorités de santé exigent une transparence totale sur la manière dont les données sont créées, modifiées et conservées (cycle de vie des données).
Une infrastructure GMP conforme intègre :
Des procédures normalisées (SOP)
Un audit trail
Des revues périodiques documentées
Une application structurée des principes ALCOA+
Un suivi documentaire rigoureux
Ces mesures garantissent la maîtrise du risque et renforcent la confiance lors des audits internes ou réglementaires.
Ces exigences, s’étendent désormais à la sécurité de l’infrastructure, à la gestion du changement, et à la cybersurveillance continue des environnements GMP.
Focus sur la qualification et la performance opérationnelle
La qualification des systèmes (IQ : Installation Qualification, OQ : Operational Qualification, PQ : Performance Qualification) est systématique pour tout système impactant les données GMP et la traçabilité.
Elle repose sur l’application des référentiels internationaux (GAMP 5, Annexe 11, 21 CFR Part 11, etc.), la formalisation des exigences et des tests, ainsi que l’archivage documentaire.
Une approche intégrée : qualité des données, gouvernance et performance
La mise en place d’infrastructures et d’architectures logicielles GMP/Non GMP engage une démarche stratégique globale autour de :
- la compréhension fine des processus métiers
- la maîtrise et l’application des réglementations
- l’intégration des exigences de cybersécurité (chiffrement, surveillance, DLP, réponse aux incidents)
- un pilotage documentaire et la tenue des revues régulières
- la capacité à garantir la conformité dans un environnement évolutif, alliant modèles hybrides et contrôle du risque
Les équipes Efor Ingénierie déploient des solutions permettant de garantir la qualité des données, la continuité des activités et la conformité réglementaire, tout en optimisant la performance opérationnelle.
Ressources et références
Pour approfondir les bonnes pratiques de gestion des données, consultez les recommandations officielles de la FDA – Data Integrity and Compliance With CGMP.